AIコンパニオンサービスで起きた三つの大きな流出のうち、巧妙な攻撃によるものは一つもありません。どの件も、場所を知っている人なら誰でも触れられる状態だったか、ほとんど対策のないサイトから持ち出されたものでした。この共通点こそ、理解しておく価値があります。
三つの流出、三種類の被害
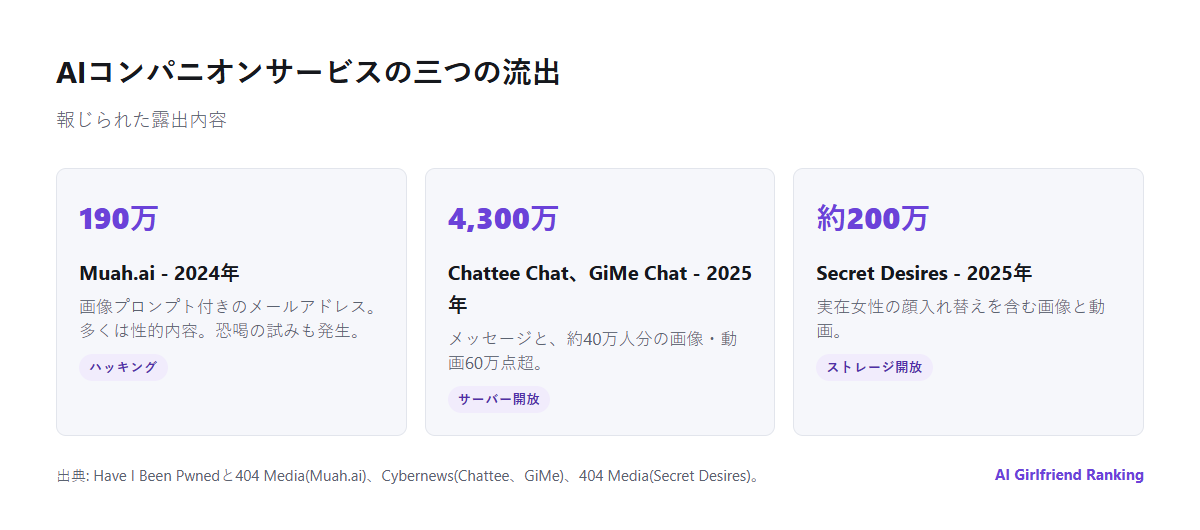
報じられた範囲で、それぞれ何が露出したか。
Muah.ai、2024年。 ハッカーが「AI彼女」サイトのデータを持ち出し、ジャーナリストに渡しました。内容は約190万件のメールアドレスと、利用者が画像生成のために書いたプロンプトで、その多くは性的な内容で、児童虐待を描写するものも含まれていました。多くのアドレスは実在の身元と結びついていました。セキュリティ研究者のTroy Huntは、この漏えいをHave I Been Pwnedに機微な漏えいとして登録し、データに含まれる人々への恐喝の試みが続きました。
Chattee ChatとGiMe Chat、2025年。 Cybernewsの研究者が、この2つのアプリを手がける香港の開発元のサーバーが、パスワードなしで開放されているのを見つけました。約40万人の利用者(多くは米国在住)のメッセージ4,300万件以上と、60万点を超える画像・動画が入っていました。氏名やメールアドレスはありませんでしたが、IPアドレスや端末識別子、そして数千ドルを使った利用者がいることを示す購入記録がありました。サーバーが閉じられたのは、公開されている機器検索エンジンに載ったあとのことでした。
Secret Desires、2025年。 404 Mediaの記者が、このプラットフォームのクラウドストレージが公開状態であることを突き止めました。200万件近い画像と動画が入っており、その中には顔入れ替え機能で作られた大量のものがありました。SNSの写真や卒業写真、さらには卒業アルバムの写真まで使われた実在の女性の顔が、露骨なコンテンツに差し込まれていたのです。ストレージは、同社に連絡してから約1時間で閉じられました。Secret Desiresは当サイトがレビューしているアプリの一つで、画像機能を使った方にとっては無関係ではありません。
コンパニオンアプリが狙われやすい理由
- 内容が極めて弱みになりやすい。 性的な会話、空想、生成画像は、恐喝に最適な材料です。
- 運営が小規模なことが多い。 少人数のチームが急いで作り、ときにオープンソース部品を「ガムテープで貼り合わせた」ようなアプリは、基本的な対策が抜けがちです。
- すべてが保存される。 あなたを覚えておくために履歴が必要で、何年分ものテキストが蓄積されます。AI彼女アプリがあなたについて知っていることをご覧ください。
- 画像はクラウドストレージにある。 設定ミスのあるストレージは、インターネット全体で最も多い漏えい原因の一つです。コンパニオンの画像がどう保存されるかは、生成画像は実際どこにあるのかで詳しく説明しています。
影響を受けたかもしれないと思ったら
| 手順 | すること |
|---|---|
| 1. 確認 | haveibeenpwned.comでメールアドレスを検索する。機微な漏えいはアドレスの確認が必要 |
| 2. 鍵をかけ直す | そのサービスと、使い回した場所すべてのパスワードを変更し、二要素認証を有効にする |
| 3. 切り離す | アカウントを、氏名や職場と結びつかないメールアドレスに移す |
| 4. 連絡に備える | 漏えいを引き合いに出す恐喝やフィッシングのメールに注意する。あとから多く届く |
| 5. 支払わない | メッセージを保存し、警察とプラットフォームに届け出る。払っても要求は止まりにくい |
| 6. 画像 | 私的な画像が絡む場合は、StopNCII.orgが参加プラットフォームでの拡散防止に役立つ |
| 7. 問い合わせる | 会社が保有していたデータを確認し、削除を求める。データの開示請求のしかたをご覧ください |
haveibeenpwned.com - 無料で利用可能。機微な漏えいはアドレスの確認が必要です。
漏えいが起きる前にできる被害の抑え方
- 氏名を含まない別のメールアドレスを使う。 データとあなたの結びつきを断てるので、最も効果の高い方法です。
- 自分の顔や、身元が分かる情報を生成画像やアップロードに使わない。
- 実在の人物の名前を会話に出さない。 とくにパートナー、同僚、露骨な場面に登場する人物です。
- 不要になったものは消す。 個別の会話や画像を削除できるアプリもあります。存在しないデータは漏れません。何が実際に消えるかはAIコンパニオンのアカウント削除で説明しています。
- セキュリティの問い合わせに答えるアプリを選ぶ。 Mozillaの2024年の調査では、恋愛チャットボットの提供元の73%が、セキュリティ上の脆弱性への対応について何も述べていませんでした。セキュリティの連絡先を公開している会社は、少なくとも問題を知らされることを想定しています。
企業に法律が求めること、日本の窓口
EUと英国では、重大な個人データの漏えいを、企業は72時間以内に規制当局へ報告し、利用者へのリスクが高い場合は本人にも知らせなければなりません。米国の多くの州にも漏えい通知法があります。日本でも、個人情報保護法に基づく漏えい等の報告と本人への通知の制度があり、個人情報保護委員会が案内しています。ただ現実には、海外の小規模な運営者がこうした義務を無視することも多く、メールを待つより自分でHave I Been Pwnedを確認するほうが重要です。
被害に遭ったときの日本の窓口
- 恐喝や詐欺の疑い。 犯罪かどうか分からない段階でも、警察相談専用電話 #9110 に相談できます。平日の8時30分から17時15分が標準ですが、都道府県により異なり、ダイヤル回線や一部のIP電話からはつながりません。緊急時は110番です。警察庁のサイバー事案の通報・相談窓口(npa.go.jp/bureau/cyber/soudan.html)からも、お住まいの都道府県警察に届け出られます。
- 個人データの扱いについての相談。 個人情報保護委員会の個人情報保護法相談ダイヤル(03-6457-9849、平日9時30分から17時30分、日本語のみ)で、事業者の個人データの取り扱いについて相談できます。
- 開示などの請求。 事業者が保有する自分の個人データについて、個人情報保護法に基づき、開示、訂正、利用停止・消去を求められます。事業者は遅滞なく対応する必要があります。
2024年と2025年から得られる、気の重い結論はこうです。コンパニオンアプリの私的なデータの安全性は、その会社で最も注意を欠いたエンジニアの水準にとどまります。それを監査することはできません。けれども、漏えいしてもあなたの名前にたどり着かないようにしておくことはできます。